SecAudit
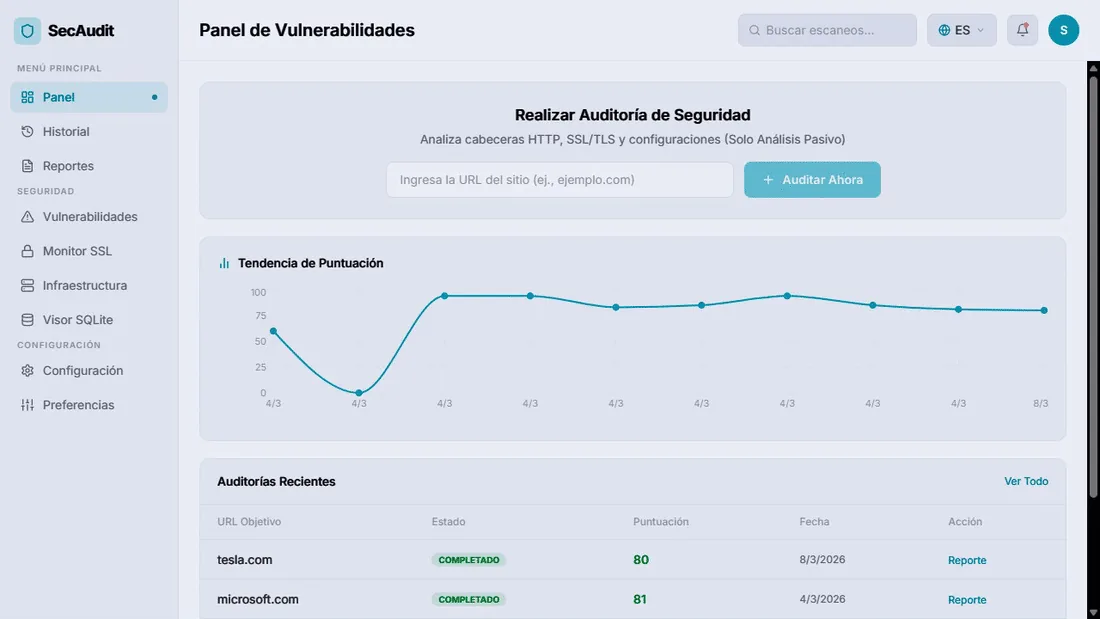
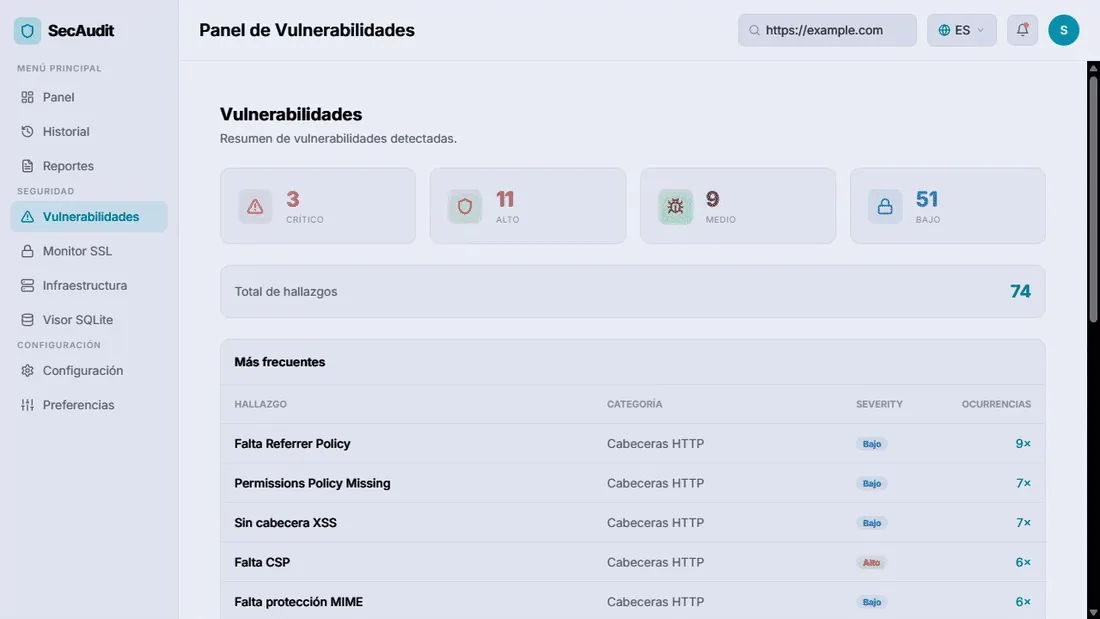
Analiza cabeceras HTTP, certificados SSL/TLS, configuración del servidor y librerías públicas de un sitio web, y genera un informe con puntuación, hallazgos y recomendaciones. Solo lee lo que el servidor expone: no hace pruebas invasivas.
- Estado
- Terminado
- Áreas
- Seguridad, Backend, Frontend
- Tecnologías
- Python 3.12
- httpx
- Go
- Gin
- JWT
- SQLite
- React
- TailwindCSS
- Recharts
- WeasyPrint
- Docker Compose
- pytest
- GitHub Actions
Demo interactiva
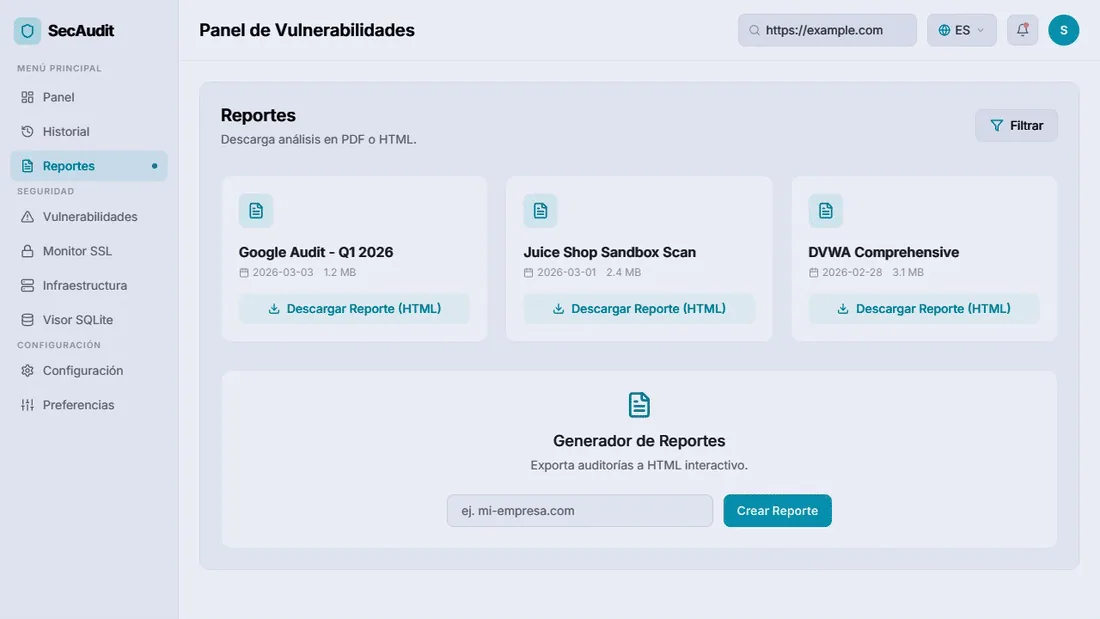
Capturas del proyecto real
Qué hace
- Cabeceras de seguridad: HSTS, CSP, X-Frame-Options, CORS y flags de cookies
- SSL/TLS: protocolos débiles, cifrados inseguros y certificados caducados o a punto de caducar
- Configuración: métodos HTTP peligrosos, listado de directorios y revelación de versiones
- Librerías JS y CSS con CVE conocidas consultando OSV.dev
- API en Go con autenticación JWT, historial de auditorías y comparación entre dos análisis
- Informes en PDF y HTML, y un sandbox con OWASP Juice Shop y DVWA para practicar
Qué aprendí
- Qué protege cada cabecera y cómo se configura bien
- Combinar un escáner en Python con una API en Go
- Ponderar módulos para dar una puntuación global comprensible
- Los límites legales y éticos de analizar sitios ajenos
La demo usa sitios de ejemplo con respuestas simuladas y las mismas reglas y penalizaciones del escáner. El proyecto incluye además un módulo experimental de IA que, por ahora, está simulado.
Cómo está montado
- Dashboard Reactlanza y compara auditorías
- API Go + GinJWT, historial
- Escáner Pythonheaders, SSL, config, deps
- OSV.devCVE de librerías
- InformePDF y HTML